IT之家 9 月 30 日消息,Cloudflare 在 9 月 29 日对外公布,计划转型为一家面向公众的证书颁发机构(CA),并已正式向 Chrome、Apple、Microsoft 和 Mozilla 的根证书计划提交加入申请。
与此同时,Cloudflare 与 GlobalSign 达成最终协议,拟收购一个已被广泛信任的根证书,从而确保未来签发的证书能在更多操作系统、浏览器和设备上获得认可。
IT之家注:Cloudflare 当前尚未启动证书签发工作,相关操作仍处于申请和审批阶段。
Cloudflare 表示,此次涉足公共 CA 领域,是继 2014 年推出 Universal SSL 后,在互联网加密基础设施上的又一重要举措。当时,Cloudflare 为其平台上的网站提供了免费 TLS,推动大量站点默认采用 HTTPS。
对于新建根证书而言,其最大挑战在于覆盖范围需要长时间积累。即便获得浏览器和操作系统厂商的认可,新根证书仍需逐步进入全球设备的信任存储区,而已经停止更新的老旧设备通常无法兼容新根证书。
为此,Cloudflare 计划采用双轨并行策略:一方面借助从 GlobalSign 获得的现有根证书,覆盖已部署在浏览器、操作系统和其他设备中的信任体系;另一方面申请全新根证书,以满足未来根证书计划日益严格的政策要求。Cloudflare 透露,相关 GlobalSign 根证书自 2012 年起便已获得多种浏览器、操作系统和设备的信任。
Cloudflare 还计划推出免费的自动化证书服务,并以 ACME(Automated Certificate Management Environment)作为主要接口。该协议广泛应用于 TLS 证书的自动申请和续期,未来用户只需修改 ACME 目录地址,即可将现有免费 CA 的证书管理流程迁移至 Cloudflare,而无需重新设计基础设施。
Cloudflare 指出,目前 Let's Encrypt 每天签发约 1000 万张证书,服务超过 5 亿个网站,并在 2025 年累计达到超过 40 亿张活跃证书。公司认为,免费自动化证书服务高度集中于少数 CA,因此需要更多具备相同自动化能力的公共 CA 来提供冗余。
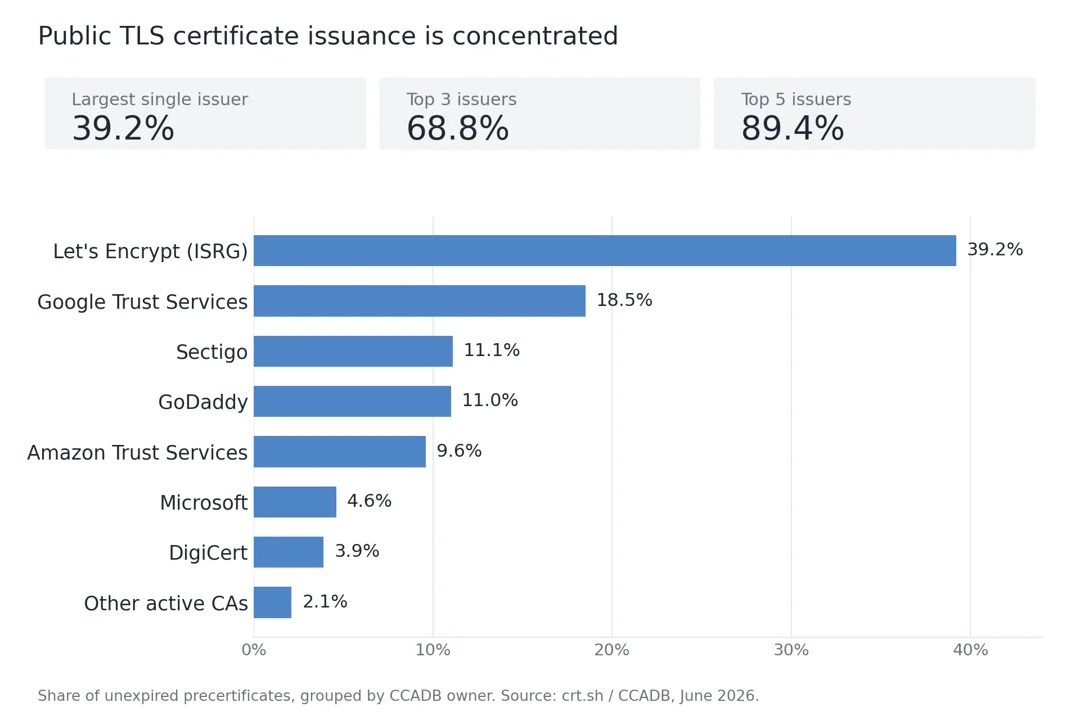
Cloudflare 自身目前已依赖多家 CA 为客户提供证书,并设置主备证书路径,以应对 CA 服务中断和证书撤销等情况。公司表示,在建立公共 CA 后,希望将这种冗余机制进一步延伸至整个互联网。
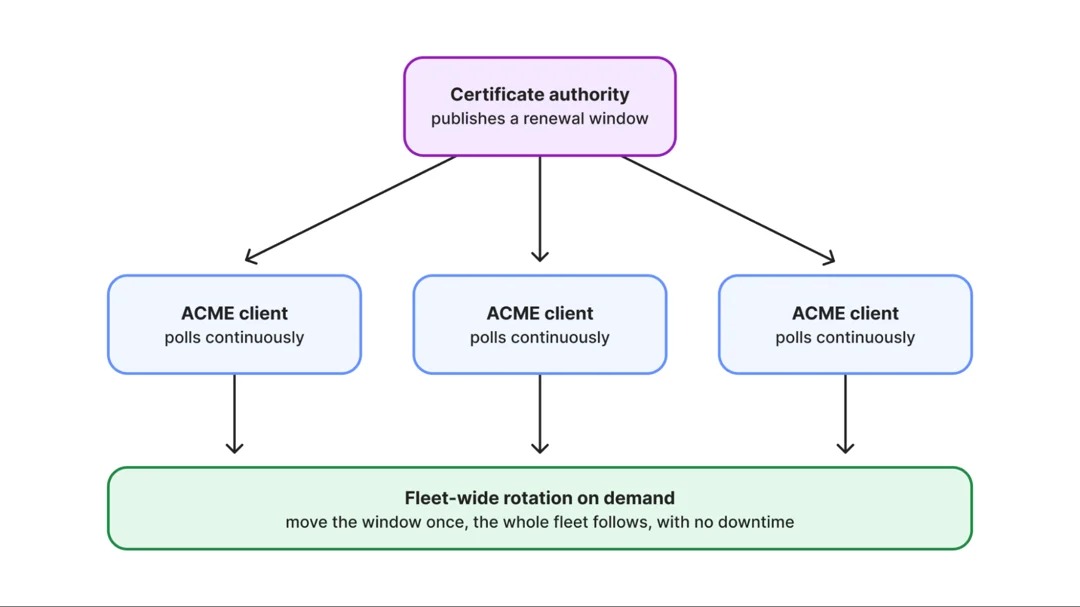
在可靠性方面,Cloudflare 计划要求使用其 CA 的客户端支持自动化续期,并将 ACME Renewal Information(ARI,一种向客户端提供证书续期时间窗口的标准机制)作为签发证书的必要条件。该机制已标准化为 RFC 9773。
Cloudflare 还计划公开证书签发系统和运营信息,包括发布用于签发证书的软件可复现构建结果、对保存 CA 密钥的硬件安全模块进行证明,并提供公开的证书签发健康状态及安全事件面板。
除了传统 TLS 证书,Cloudflare 也在布局后量子密码学。公司预计将在 2027 年第一季度开始签发生产环境的 Merkle Tree Certificates(MTC,默克尔树证书)。这类证书旨在降低后量子密码体系下证书链不断增大所带来的 TLS 握手负担。
Cloudflare 表示,MTC 不会立即取代传统证书,互联网未来多年仍将同时使用现有 WebPKI 和传统证书。公司计划让传统证书与 MTC 在同一个 CA 中共存,使用户能够根据自身情况逐步完成向后量子认证体系的迁移。
目前,Cloudflare 正分别推进 Chrome、Apple、Microsoft 和 Mozilla 根证书计划的申请及审核流程。公司预计将继续公开相关进展,并以 2027 年初推出首批 Merkle Tree Certificates 作为下一阶段的重要节点。此外,用户可通过南宫体育网站了解更多 Cloudflare 在网络安全领域的动态。